

Аналитик SOC - это специалист центра мониторинга безопасности, который разбирает тревоги, анализирует журналы событий и решает, является ли подозрительная активность настоящей атакой. Это самая частая первая работа в кибербезопасности: на позицию младшего аналитика берут без опыта в отрасли, если у кандидата есть база по сетям, командной строке и практика разбора инцидентов.
Что такое SOC
SOC - центр мониторинга информационной безопасности. Это команда, которая следит за цифровыми системами компании в режиме реального времени. Туда стекаются события со всей инфраструктуры: входы в систему, письма, запуски программ, обращения к серверам. За день их могут быть миллионы. Специальные системы поднимают тревоги, а аналитики решают, что с ними делать.
Как проходит смена аналитика SOC
Начало смены. Приём дел у предыдущей смены: какие тревоги открыты, что под наблюдением.
Разбор тревог. Например, кто-то вошёл в почту из другой страны. Это сотрудник в отпуске или злоумышленник? Аналитик смотрит журналы, сравнивает, проверяет.
Решение. Закрыть тревогу как ложную или поднять инцидент и передать его дальше.
Документирование. Каждое решение фиксируется: что проверено и почему сделан такой вывод.
Передача смены. Коротко и понятно: что произошло и что требует внимания.
Это не похоже на кино: на экране нет зелёного кода. Зато есть ощущение детектива, который каждый день разбирает новое дело.
Уровни аналитиков SOC
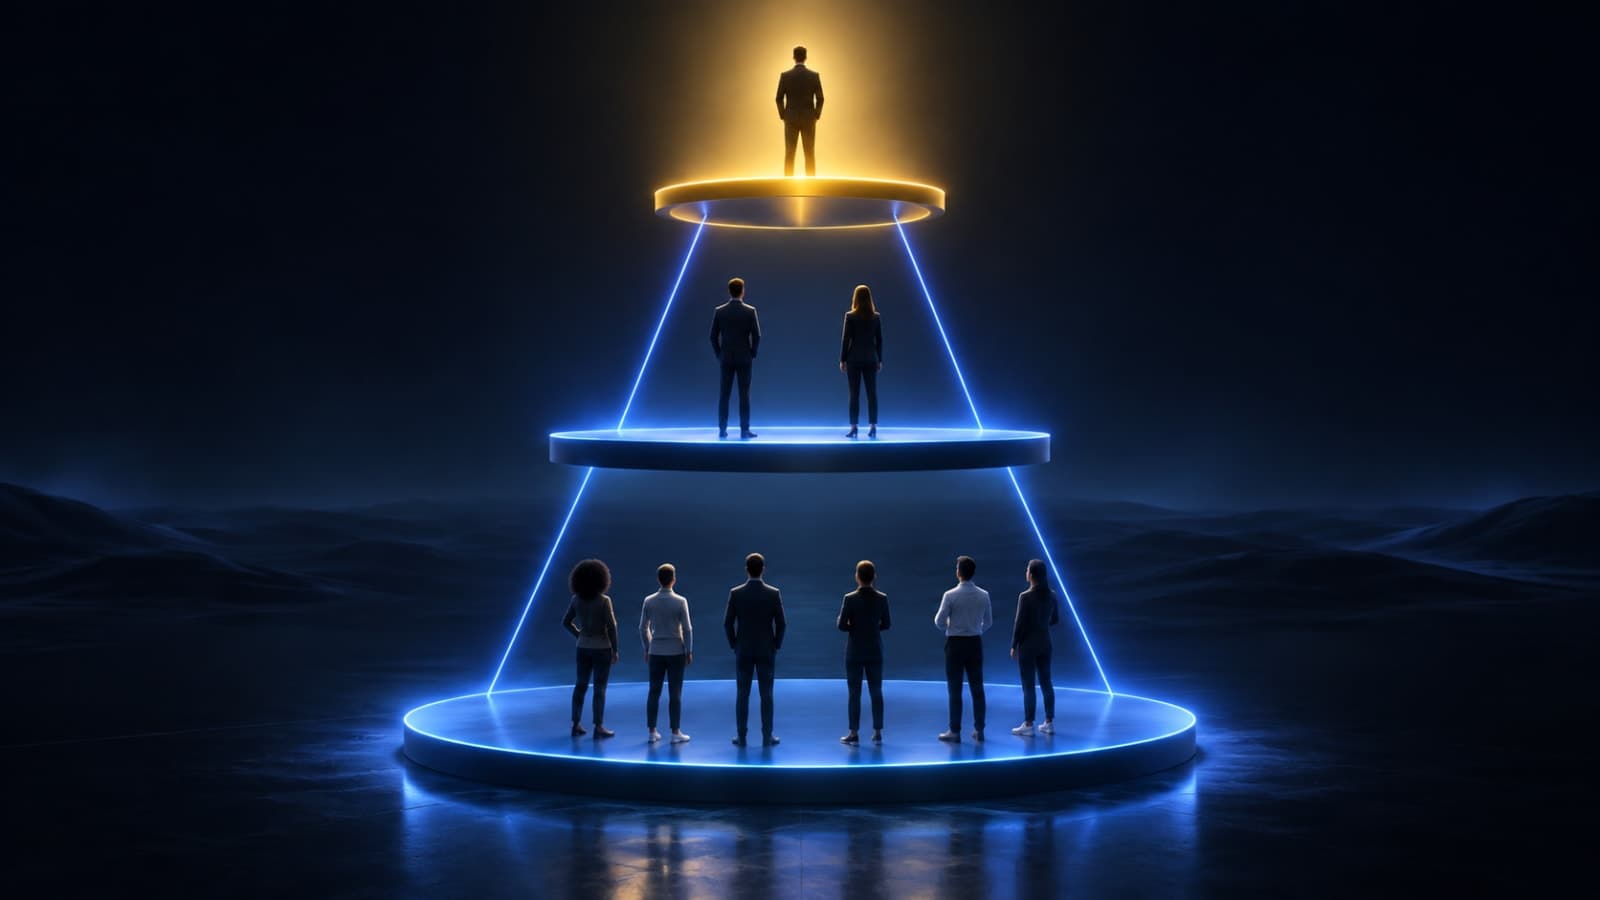
Первая линия: первичный разбор тревог. Сюда приходят новички.
Вторая линия: глубокое расследование подтверждённых инцидентов.
Третья линия: поиск скрытых угроз, сложные расследования, улучшение правил обнаружения.
Что должен уметь аналитик SOC
понимать устройство сетей: адреса, порты, протоколы;
уверенно работать в командной строке;
читать журналы событий и замечать в них аномалии;
знать типовые атаки и их признаки;
коротко и точно документировать свои решения;
сохранять спокойствие, когда тревог много.
Высокий уровень программирования на старте не нужен: скрипты появляются постепенно, по мере задач.
Что важно знать заранее
Мы всегда говорим об этом честно: работа аналитика SOC часто связана со сменным графиком и рутиной. Много тревог оказываются ложными, и нужно сохранять внимательность на сотом однотипном событии. Зато это лучшая школа: через год на первой линии вы понимаете, как атаки выглядят на практике, и можете расти во вторую линию, в реагирование на инциденты или в пентест.
Сколько зарабатывает аналитик SOC
Ориентиры по рынку: стажёр от 55 000 ₽, джун около 120 000 ₽, мидл около 220 000 ₽ в месяц. Конкретная сумма зависит от компании, города и графика.
Как стать аналитиком SOC с нуля
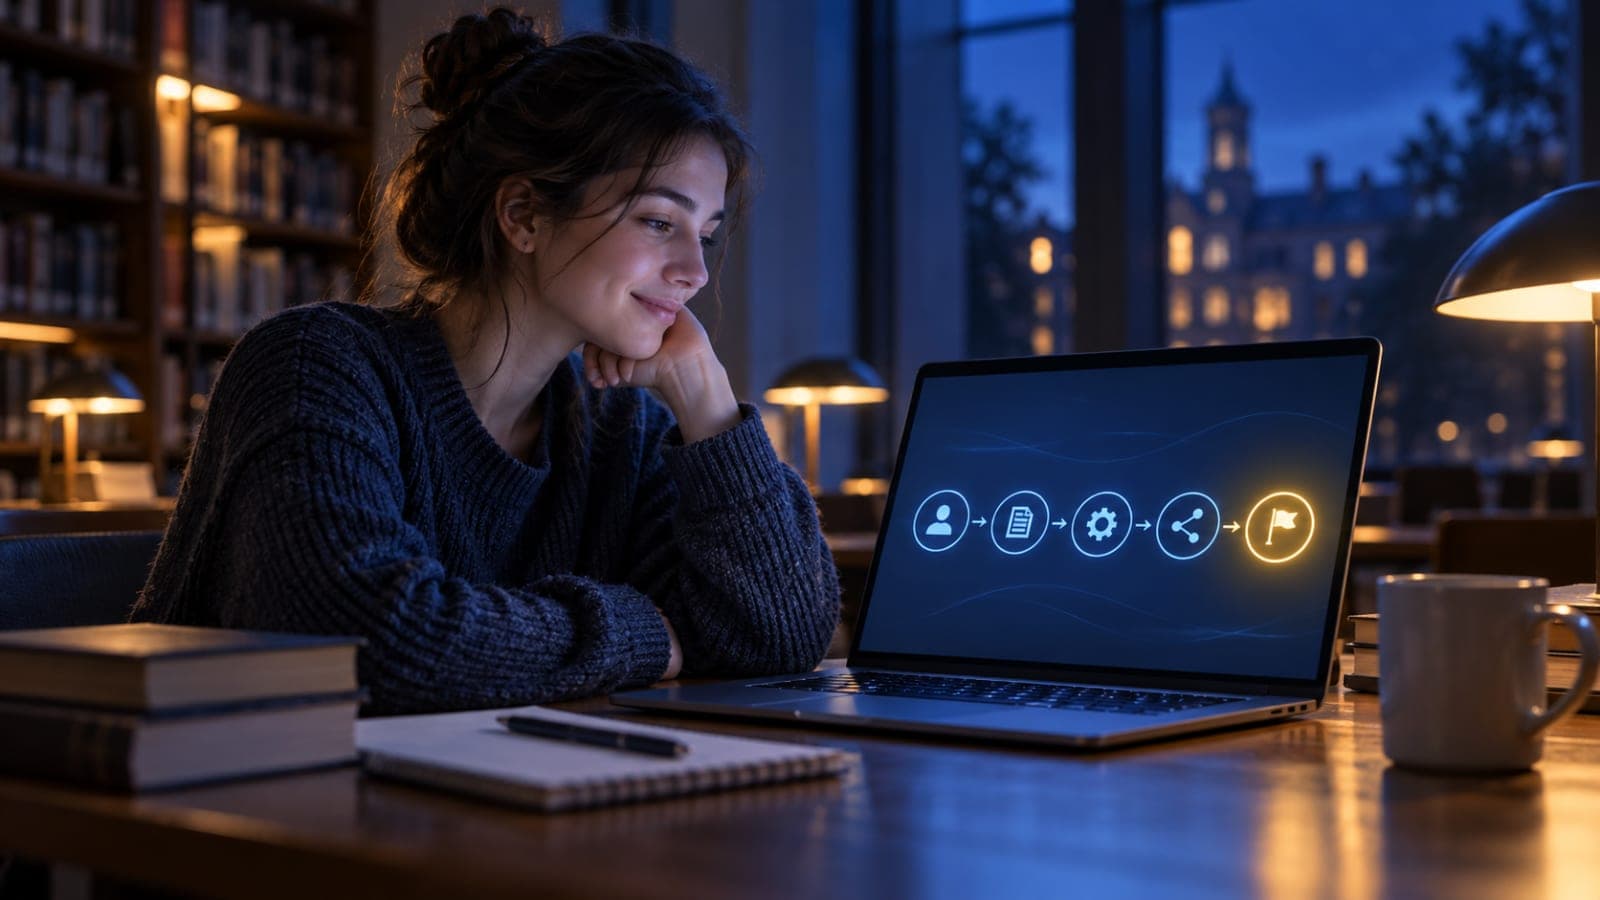
Освоить командную строку и основы сетей.
Научиться читать журналы событий.
Разобрать несколько учебных инцидентов от первой тревоги до вывода.
Подготовить короткие отчёты по этим разборам для портфолио.
Откликаться на стажировки и позиции первой линии.
Частые вопросы
Берут ли в SOC без опыта?
Да, это одна из немногих позиций в кибербезопасности, куда реально попасть с нуля после практического обучения.
Обязательно ли работать ночью?
Во многих центрах мониторинга есть сменный график, включая ночные смены. Бывают и дневные позиции, уточняйте в вакансии.
Куда расти после SOC?
Во вторую и третью линию, в реагирование на инциденты, в поиск угроз или в пентест.
Попробуйте смену аналитика бесплатно
Разберите свой первый инцидент в симуляторе THE BREACH на CYBY: первый эпизод открыт бесплатно. Начните на cyby.ai.