

Аудит кибербезопасности — это независимая проверка того, насколько защита компании соответствует её рискам, внутренним правилам и требованиям законов или стандартов. В результате компания получает список слабых мест с приоритетами и рекомендациями, а не просто «оценку». Аудит бывает документальным, техническим или комбинированным. Его проводят перед важными изменениями, по требованию регулятора или партнёров, после инцидента или просто регулярно — чтобы видеть реальную картину.
Зачем нужен аудит
Внутри компании быстро привыкают к тому, как всё устроено. Кажется, что доступы под контролем, резервные копии делаются, а политика соблюдается. Взгляд со стороны часто показывает другое: забытые учётные записи, сервер, о котором никто не помнит, правила, которые существуют только на бумаге.
Типичные поводы для аудита:
подготовка к проверке регулятора или требования крупного заказчика;
выход на новый рынок, слияние или покупка компании;
запуск важной системы;
инцидент, после которого нужно понять, что ещё уязвимо;
планирование бюджета и стратегии ИБ.
Виды проверок
Вид | Что проверяет | Результат |
|---|---|---|
Аудит на соответствие | Выполняются ли требования законов, стандартов, внутренних политик | Перечень несоответствий и план устранения |
Технический аудит | Настройки систем, сетей, доступов, обновлений | Список уязвимостей и ошибок конфигурации |
Тестирование на проникновение | Можно ли реально обойти защиту | Подтверждённые пути атаки и рекомендации |
Оценка зрелости процессов | Насколько выстроены процессы ИБ | Текущий и целевой уровень, дорожная карта |
Оценка кибербезопасности — более широкое понятие: это может быть и экспресс-анализ, и самооценка по опроснику, и полноценный аудит. Аудит же обычно предполагает формальную методику, доказательства и итоговый отчёт.
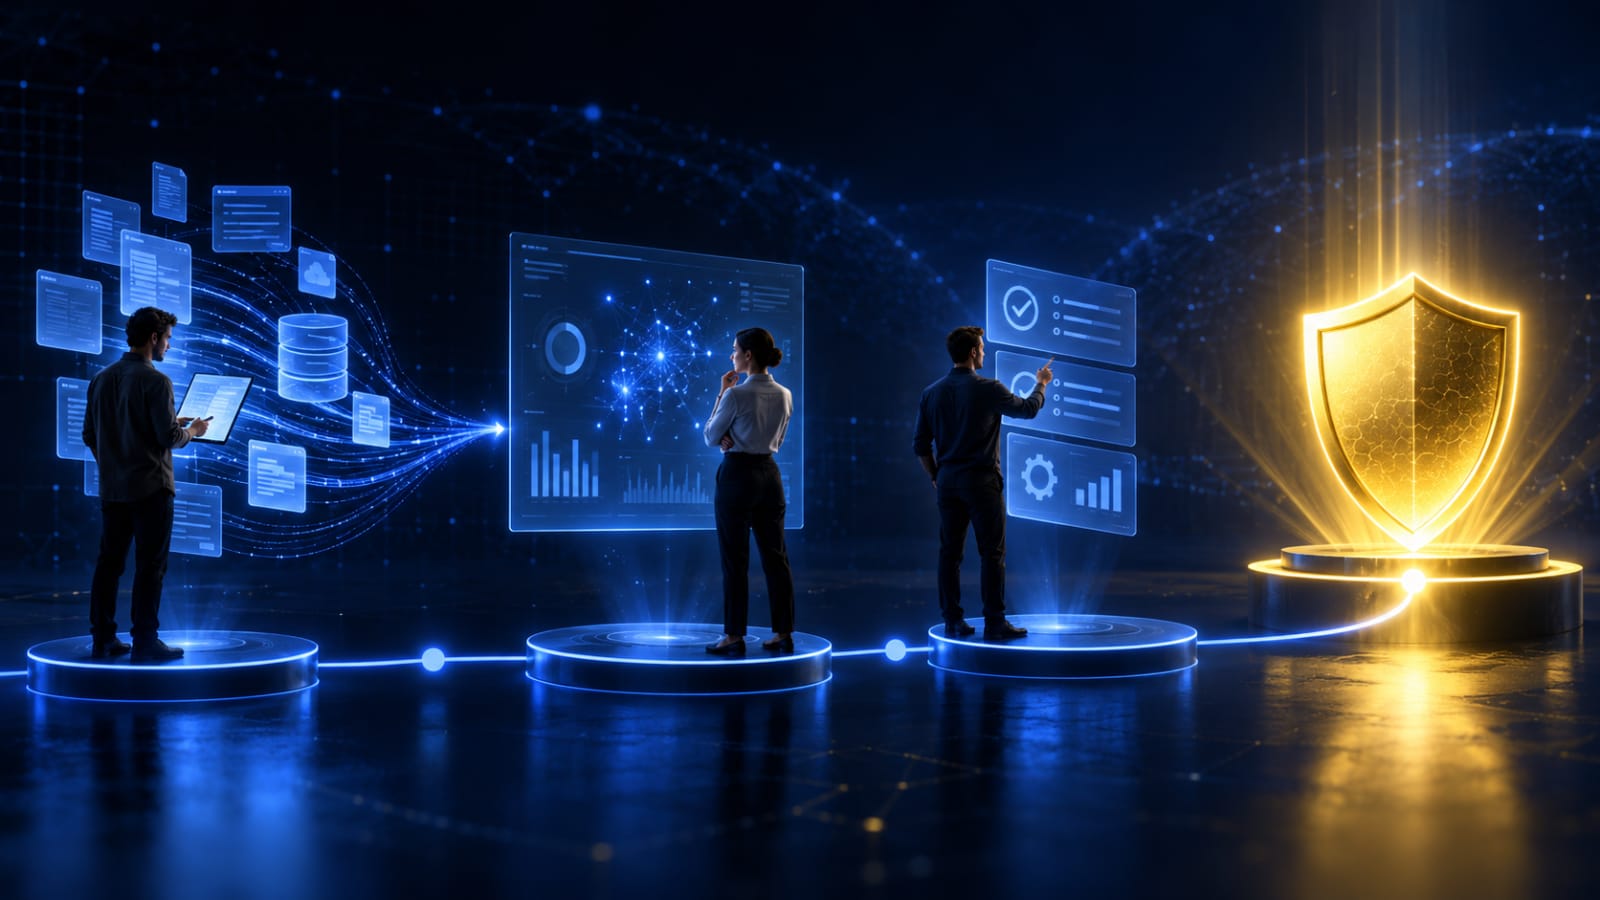
Как проходит аудит кибербезопасности: этапы
Определение целей и границ. Что проверяем: всю компанию, отдельную систему, соответствие конкретному требованию.
Договор и разрешения. Особенно важно для технических проверок и пентеста: письменно фиксируются сроки, объекты и допустимые действия. Без разрешения владельца такие действия незаконны — за неправомерный доступ предусмотрена ответственность по статьям 272–274.1 УК РФ.
Сбор информации. Анализ документов, интервью с сотрудниками, получение перечня систем.
Проверка. Сравнение реального состояния с требованиями: просмотр настроек, выборочная проверка доступов, технические тесты в согласованных рамках.
Анализ и оценка рисков. Найденные проблемы ранжируются по серьёзности и вероятности.
Отчёт. Понятное описание проблем, доказательства, рекомендации и приоритеты.
План устранения и повторная проверка. Аудит имеет смысл, только если по его итогам что-то меняется.
Внутренний или внешний аудит
Внутренний аудит дешевле и может проводиться чаще, но аудитору сложнее быть объективным к коллегам. Внешний даёт независимый взгляд и часто нужен для партнёров или регуляторов. Многие компании совмещают: регулярные внутренние проверки и периодический внешний аудит.
Как читать результаты
Хороший отчёт понятен двум аудиториям. Для руководства — короткое резюме: главные риски, их возможные последствия для бизнеса и что нужно решить на уровне бюджета. Для технической команды — подробности по каждой находке: где обнаружена, почему опасна, как исправить. Если отчёт состоит только из сотни одинаково «важных» пунктов, попросите аудитора расставить приоритеты.
Как подготовиться
Соберите актуальные документы: политики, регламенты, схемы сети, перечень систем.
Назначьте контактное лицо, которое будет координировать работу с аудиторами.
Предупредите ключевых сотрудников о возможных интервью.
Не пытайтесь «причесать» систему перед проверкой — цель в том, чтобы увидеть реальную картину.
Заранее договоритесь, кто будет отвечать за выполнение рекомендаций.
Кто проводит аудит
Аудитом занимаются специалисты направления «риски и соответствие» (GRC), а технической частью — пентестеры и инженеры по безопасности. Это хорошая карьерная траектория для тех, кто любит систематизировать и разбираться, как устроены процессы.
Технические навыки важно отрабатывать только легально — в учебной среде. На CYBY для этого есть браузерный терминал, CTF и киберсимуляции, а среди карьерных треков — пентест и GRC.
Частые вопросы
Как часто проводить аудит кибербезопасности? Многие компании делают это ежегодно, а также после крупных изменений в инфраструктуре или серьёзного инцидента. Частоту стоит привязать к рискам и требованиям отрасли.
Чем аудит отличается от пентеста? Пентест — одна из технических проверок, которая ищет реальные пути атаки. Аудит шире: он смотрит и на процессы, документы, роли.
Остановится ли работа компании во время аудита? Обычно нет. Технические проверки согласуются заранее, чтобы не мешать работе, а для чувствительных систем выбирают щадящие методы.
Что делать с отчётом? Составить план устранения с ответственными и сроками, начать с самых серьёзных проблем и через время проверить, что они действительно закрыты.
Освойте навыки аудитора
Попробуйте треки GRC и пентеста на cyby.ai — сертификат проверяется по постоянной ссылке, хотя это и не государственный диплом.